Updater ของ Time4Popcorn ถูกปิดเพื่อหยุดความเสี่ยงบ็อตเน็ต
นักวิจัยลงทะเบียนโดเมนแล้วส่ง update ให้โปรแกรมปิดตัวเองเพื่อป้องกันการถูกยึดเป็น botnet
เกิดอะไรขึ้น
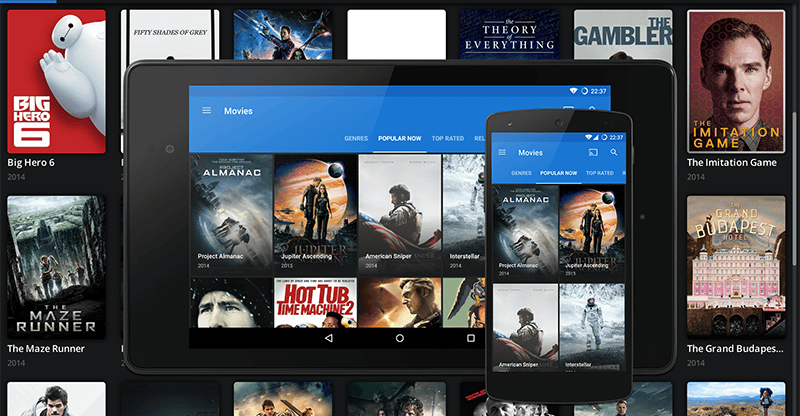
นักวิจัยจาก Eye Security รายงานว่า updater ของ Popcorn Time fork ชื่อ Time4Popcorn ยังคงถูกติดตั้งบนอุปกรณ์หลายล้านเครื่องทั่วโลก โปรแกรมนี้โทรกลับไปยังโดเมนที่ถูกละทิ้งผ่าน HTTP แบบไม่เข้ารหัส และใช้เวอร์ชัน Chrome ที่เก่าและไม่ปลอดภัย
ความเสี่ยง
เพราะกระบวนการอัปเดตทำงานด้วยสิทธิเต็มรูปแบบ ผู้โจมตีที่เข้าควบคุมโดเมนหรือทำ man-in-the-middle สามารถสั่งติดตั้งซอฟต์แวร์ใดก็ได้ ทำให้เครื่องเหล่านี้กลายเป็นส่วนหนึ่งของ botnet หรือถูกใช้สอดแนมได้ง่าย


การแก้ไขของ Eye Security
แทนที่จะปล่อยไว้เฉยๆ ทางนักวิจัยเลือกลงทะเบียนหนึ่งในโดเมนที่ updater โทรหา แล้วส่ง update กลับไปเพื่อสั่งให้โปรแกรมหยุดทำงาน
- บน Windows พวกเขาสั่งให้หยุดและ disable service ผ่าน Service Control Manager โดยไม่ลบไฟล์
- บน macOS ใช้ shell script รันคำสั่งเพื่อบล็อกกระบวนการอัปเดตไม่ให้เริ่ม
- ส่วน Android ยังไม่ได้แก้เต็มที่ เพราะการติดตั้ง update จำเป็นต้องมีการยืนยันจากผู้ใช้ก่อน
ปัญหาเพิ่มเติม
หลังส่ง update ครั้งแรกไปที่ VirusTotal ไฟล์ถูกแจ้งเตือนว่าเป็น malware ทำให้บางโปรแกรมแอนตี้ไวรัสบล็อกการติดตั้งและปล่อยให้ updater ยังคงทำงานอยู่ ทีมงานจึงปรับแพ็กเกจแล้วส่งใหม่ กระทั่งส่งได้กว่า 2 ล้านครั้งก่อนจะหยุดและโอนโดเมนที่ใช้ให้กับ Shadowserver Foundation
ข้อสังเกต
นักวิจัยยอมรับว่าการลงทะเบียนโดเมนและส่ง update อาจมีข้อกังวลเชิงจริยธรรม แต่เห็นว่าเป็นทางเลือกที่ดีกว่าการปล่อยให้ความเสี่ยงคงอยู่ โดยชี้ว่า process อัปเดตไม่ได้ทำหน้าที่สำคัญใดๆ นอกจากเพิ่มความเสี่ยงให้ผู้ใช้
คำแนะนำสำหรับผู้ใช้
- ค้นหาและถอนการติดตั้งซอฟต์แวร์ที่ไม่ได้อัพเดตหรือเลิกพัฒนา เช่น Popcorn Time และ fork ต่างๆ
- หากยังต้องใช้ ให้ตรวจสอบการเชื่อมต่อว่ามีการเข้ารหัส (หลีกเลี่ยง HTTP แบบไม่เข้ารหัส)
- ใช้แอนตี้ไวรัสและระบบอัปเดตของระบบปฏิบัติการสำหรับแพตช์ความปลอดภัย
รีวิวจากผู้ใช้จริง
รีวิวทั้งหมด: (/0)
ดูรีวิวทั้งหมด