แฮ็กเกอร์ขโมยข้อมูลพนักงาน DHS กว่า 41,000 ราย กระทบ ICE และ CBP
ชื่อ ตำแหน่ง เบอร์ และอีเมลของเจ้าหน้าที่ ICE, CBP และหน่วยอื่นๆ ถูกเผยแพร่หลังโดนแฮ็กผ่าน Okta
สรุปเหตุการณ์
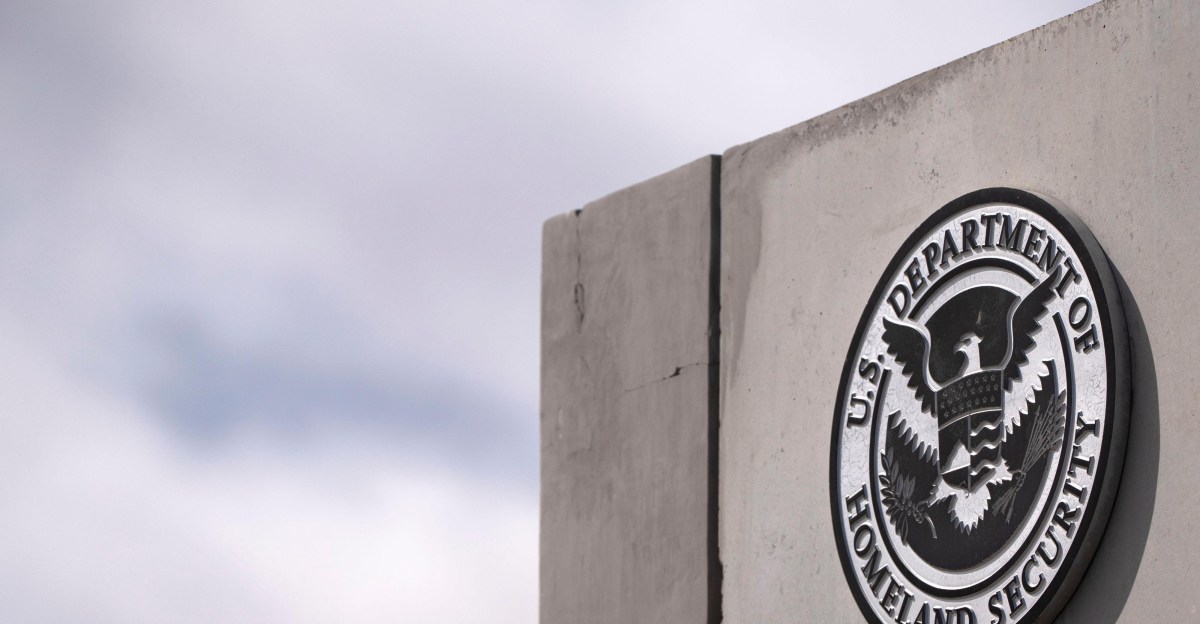
แฮ็กเกอร์ขโมยชุดข้อมูลส่วนบุคคลของพนักงานกระทรวงความมั่นคงมาตุภูมิ (DHS) มากกว่า 41,000 ราย โดยข้อมูลที่รั่วประกอบด้วยชื่อ ตำแหน่ง เบอร์โทรศัพท์ ที่อยู่อีเมล และตำแหน่งสำนักงานของพนักงาน หน่วยงานที่ได้รับผลกระทบได้แก่ ICE และ CBP รวมถึงหน่วยงานอื่นๆ อย่าง CISA, USCIS และ HSI
รายละเอียดข้อมูลและแหล่งที่มา
รายงานจาก TechCrunch และ Wired ระบุว่าแฮ็กเกอร์ที่ใช้ชื่อว่า "Department of Peace" เข้าถึงข้อมูลผ่านบริการจัดการตัวตนและการเข้าถึง Okta ที่ DHS ใช้งาน ข้อมูลประมาณ 21,000 รายเป็นของเจ้าหน้าที่ CBP และเกือบ 7,000 รายเป็นของพนักงาน ICE


ชุดข้อมูลที่ถูกขโมยถูกส่งต่อให้กับนักวิจัยความปลอดภัย maia arson crimew ซึ่งแชร์ต่อไปยัง Distributed Denial of Secrets (DDoSecrets) ที่ตอนนี้โฮสต์ชุดข้อมูลชื่อ "Icepick" ไว้
ข้อมูลเชื่อมโยงเครื่องมือสอดส่อง
นอกจากข้อมูลส่วนบุคคลแล้ว ชุดข้อมูลยังเชื่อมโยงหน่วยงานของ DHS กับเครื่องมือที่ใช้ในการสอดส่อง เช่น แอปจดจำใบหน้า Mobile Fortify และ PenLink ซึ่งใช้เก็บและวิเคราะห์ข้อมูลจากโทรศัพท์และบริการออนไลน์ การเปิดเผยนี้มีความเสี่ยงต่อความปลอดภัยของเจ้าหน้าที่และการเปิดเผยการใช้งานเครื่องมือสอดส่อง
แฮ็กเกอร์ระบุว่า “They have our information, so it’s only fair that we have theirs” ตามรายงานของ TechCrunch
ผลกระทบและความเคลื่อนไหว
แหล่งข่าวระบุว่าการรั่วไหลนี้เกิดขึ้นเพียงไม่กี่สัปดาห์หลังจากที่นักแฮ็กเกอร์ขโมยข้อมูลพนักงานและผู้สมัครงานของ FBI ก่อนหน้านี้ ขณะเดียวกัน DHS ยังไม่ได้ออกมาชี้แจงต่อสื่อหลักทันที
ประเด็นที่ควรติดตาม
- การยืนยันขอบเขตของข้อมูลที่รั่วและจำนวนที่แน่นอนจาก DHS
- มาตรการเสริมความปลอดภัยของระบบจัดการตัวตนอย่าง Okta ที่หน่วยงานรัฐใช้งาน
- ความเสี่ยงจากการเปิดเผยการใช้เครื่องมือสอดส่องของหน่วยงาน
รีวิวจากผู้ใช้จริง
รีวิวทั้งหมด: (/0)
ดูรีวิวทั้งหมด